Microsoft Teams にアラートを送信する
We’re gradually transitioning Guard Detect into Atlassian Administration. We’ll support Guard Detect until the Atlassian Administration experience includes all the same features (and new ones!).
The Findings page in Atlassian Administration is the first step in the transition.
チームが迅速に対応できるよう、不審なアクティビティや機密性が高いと思われるデータに関するアラートを Microsoft Teams に送信します。この機能は、チームのワークフローの一部としてすでに Microsoft Teams を使用している場合に便利です。
この操作を実行できるユーザー |
Microsoft Teams にアラートを送信する
The Microsoft Teams integration uses webhooks. How to create incoming webhooks with Workflows for Microsoft Teams
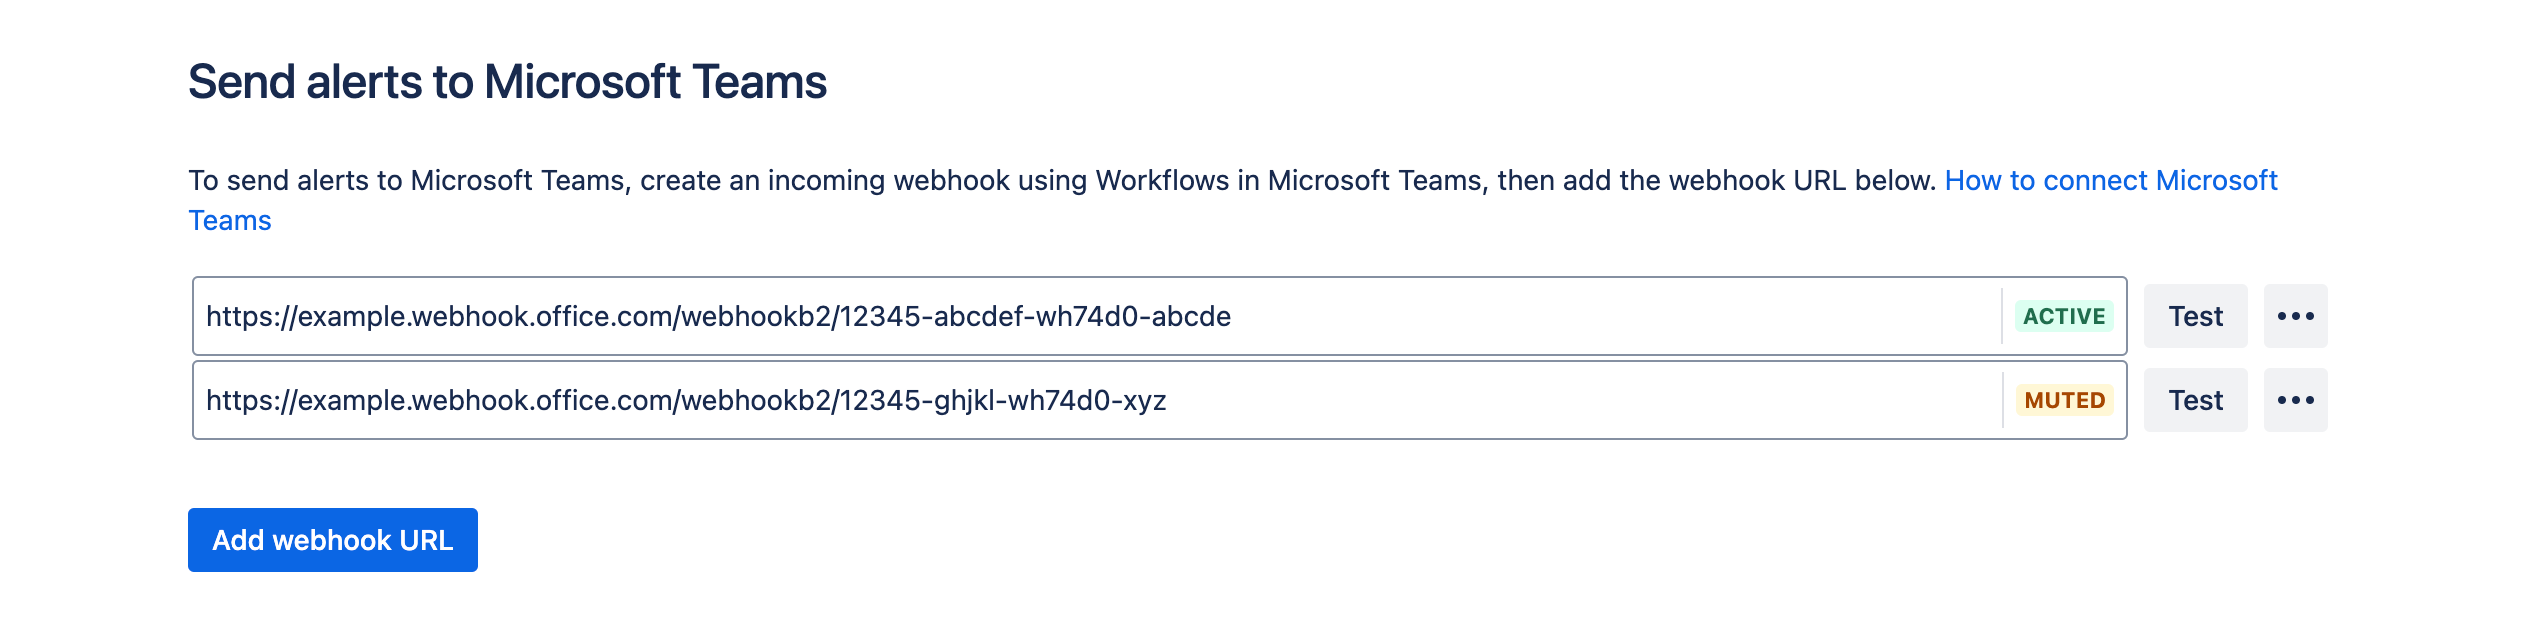
Microsoft Teams にアラートを送信するには、次の手順に従います。
Guard Detect で、ヘッダーから [統合] > [Microsoft Teams] を選択します。
[Webhook URL を追加] を選択します。
受信 Webhook URL を入力して [保存] を選択します。
統合が機能していることをテストするには、テスト アラートを送信します。
ツールに送信されるデータ
統合を設定すると、選択したサードパーティ ツールにアラート データが送信されるようになります。 アラートのタイトル、説明、コンテキストが送信され、以下が含まれる場合があります。
アクターの名前とそのプロフィール写真
対象の名前 (個人、またはスペース、プロジェクト、ポリシーなどのエンティティ)
アクティビティが発生したサイト URL またはページ URL
アクターの Atlassian アカウント プロフィールの表示設定が優先されます。 アクターが自分のプロフィール写真をアトラシアン組織と共有しないことを選択している場合にはその設定が優先されます。
統合を設定する前に、このデータをサードパーティ ツールと共有することが適切であることを確認する必要があります。
この内容はお役に立ちましたか?